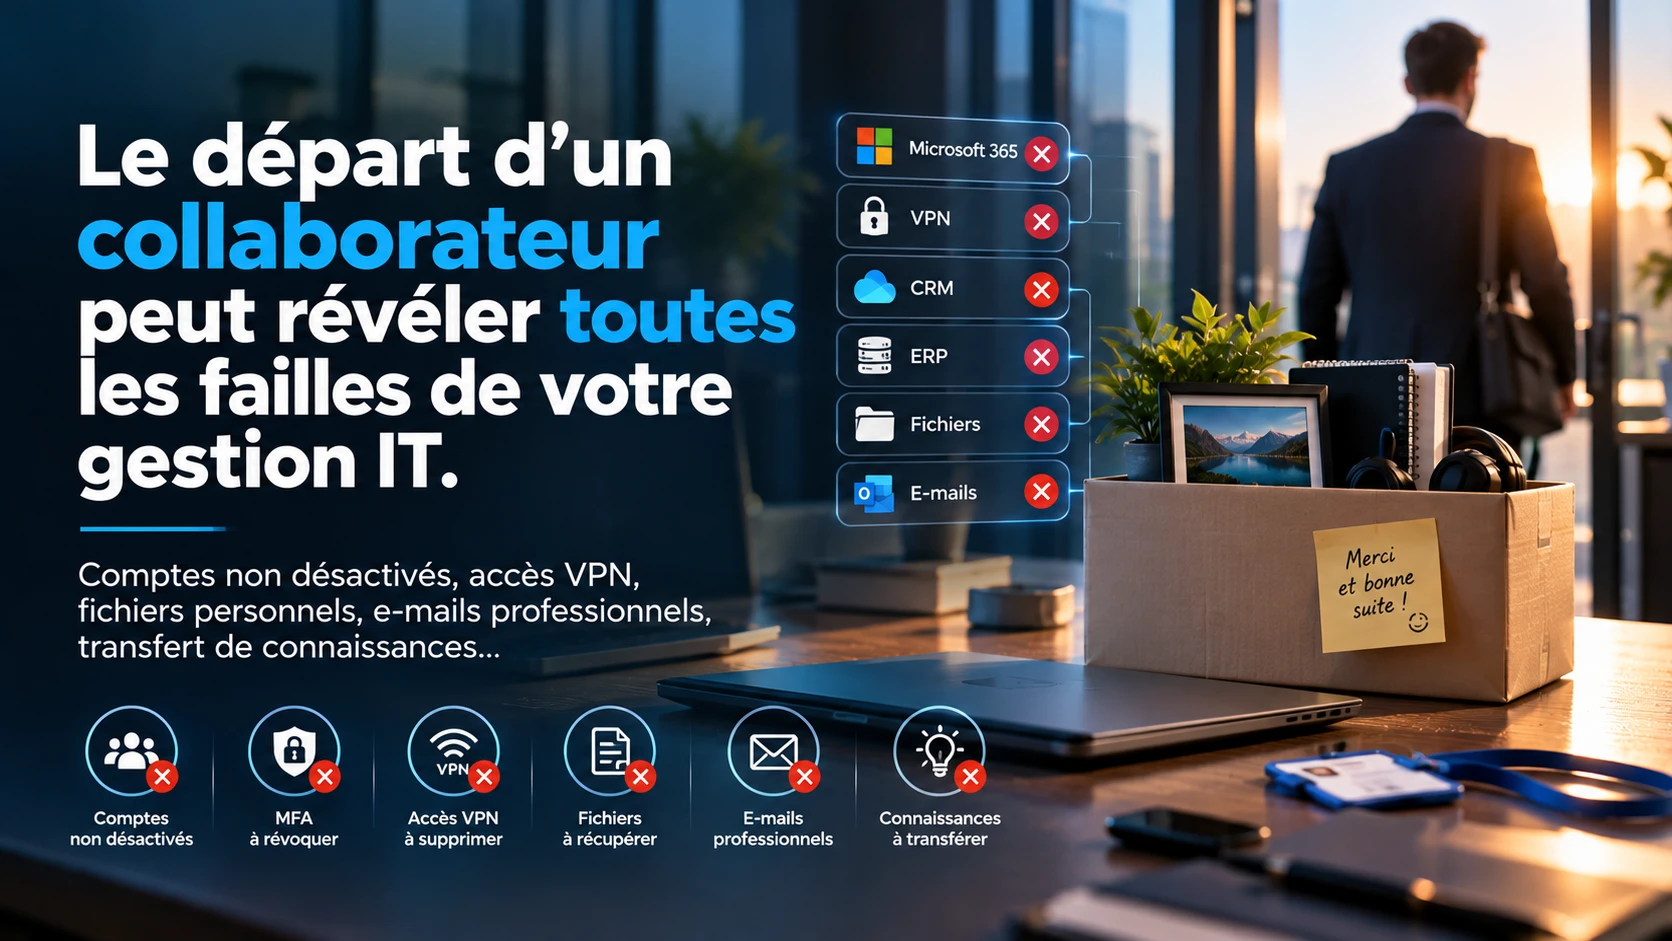
Un collaborateur quitte votre entreprise vendredi à 17 h. Êtes-vous certain qu'à 17 h 01, il n'a plus accès à vos données ?
Son compte Microsoft 365 a été désactivé.
Très bien.
Mais qu'en est-il de son accès VPN ?
De ses sessions encore ouvertes ?
Des applications métier auxquelles il se connectait avec un compte indépendant ?
De ses accès aux plateformes cloud, aux espaces de partage et aux outils de gestion ?
Des fichiers professionnels stockés dans son OneDrive ?
Et surtout, qui a réellement vérifié que tous ces accès ont été supprimés ?
Le départ d'un collaborateur est souvent considéré comme une simple procédure administrative.
Pourtant, du point de vue informatique, c'est un événement de sécurité, de continuité d'activité et de gouvernance des données.
Et il peut révéler des faiblesses accumulées pendant des années.
1. Désactiver un compte ne signifie pas supprimer tous les accès
Dans beaucoup de PME, Microsoft 365 constitue le cœur de l'environnement de travail.
Mais les collaborateurs utilisent souvent bien plus que leur compte professionnel principal.
CRM, ERP, VPN, outils de gestion de projets, plateformes fournisseurs, services SaaS, applications comptables ou espaces de stockage externes.
Certains services sont intégrés à l'authentification centralisée.
D'autres fonctionnent avec des identifiants indépendants.
Et c'est précisément là que les problèmes commencent.
Un compte peut être désactivé dans Microsoft Entra ID alors qu'un accès à une application externe reste actif.
Un ancien collaborateur peut également conserver une session ouverte sur un service qui n'a pas correctement révoqué ses jetons d'authentification.
La suppression d'un compte ne constitue pas, à elle seule, une procédure complète de révocation des accès.
Une entreprise devrait disposer d'un inventaire des applications utilisées, des droits attribués et des responsables chargés de leur suppression.
Sans cet inventaire, impossible de garantir que tous les accès ont été traités.
2. Le MFA protège les comptes. Il ne remplace pas la gestion des identités.
L'authentification multifacteur est aujourd'hui un élément essentiel de la sécurité informatique.
Mais elle ne résout pas tous les problèmes.
Un collaborateur peut avoir enregistré plusieurs méthodes d'authentification, utilisé des appareils personnels ou autorisé certaines applications à accéder à ses données.
Lors de son départ, il faut donc examiner l'ensemble du cycle de vie de son identité numérique.
Cela implique notamment :
- La désactivation des comptes concernés.
- La révocation des sessions et des jetons lorsque les services le permettent.
- La suppression des méthodes d'authentification devenues inutiles.
- La révocation des accès VPN et distants.
- Le retrait des groupes et des privilèges administratifs.
- La restitution ou l'effacement professionnel contrôlé des équipements.
- La vérification des comptes et applications tiers.
Ces opérations doivent être adaptées aux systèmes utilisés et à la nature du départ.
Un point mérite également une attention particulière : les comptes techniques et les comptes de service.
Un collaborateur peut avoir configuré une automatisation, une intégration ou une tâche planifiée utilisant son identité personnelle.
La désactivation de son compte peut alors provoquer une interruption inattendue.
Un bon processus de départ doit supprimer les accès humains sans casser les services dont l'entreprise dépend.
3. Qui possède réellement les fichiers professionnels ?
Imaginons un chef de projet qui quitte l'entreprise après cinq années d'activité.
Ses documents de travail sont répartis entre son ordinateur, OneDrive, SharePoint, des espaces de stockage externes et différents outils collaboratifs.
Une partie des informations est parfaitement organisée.
Une autre se trouve dans des dossiers personnels, connus uniquement de lui.
Quelques semaines après son départ, un client réclame un document essentiel.
Personne ne sait où le trouver.
Et lorsque l'entreprise cherche à récupérer les données, elle découvre qu'aucune procédure de transfert n'avait été prévue.
Ce scénario illustre un problème organisationnel bien plus large.
Les informations nécessaires à l'activité de l'entreprise ne devraient pas dépendre exclusivement du compte ou des habitudes d'une seule personne.
Les documents d'équipe doivent être stockés dans des espaces partagés adaptés, avec des droits correctement définis.
Les fichiers professionnels présents dans des espaces individuels doivent faire l'objet d'un transfert encadré lorsque cela est justifié.
Il faut également distinguer les documents professionnels des éventuelles données privées du collaborateur.
La récupération des informations ne donne pas automatiquement le droit de consulter sans restriction l'ensemble de ses contenus.
4. Et que deviennent ses e-mails professionnels ?
C'est une question que je rencontre régulièrement dans les problématiques de gestion informatique.
Lorsqu'un collaborateur quitte une entreprise, sa boîte aux lettres contient parfois des années d'échanges :
Correspondances clients, devis, contrats, décisions, confirmations, factures et informations opérationnelles.
Certaines entreprises convertissent simplement la boîte aux lettres en boîte partagée.
Cette approche peut faciliter une transition dans Microsoft 365, sous réserve de respecter les exigences techniques, de licence et de conformité applicables.
Mais une boîte partagée n'est pas, à elle seule, une stratégie complète d'archivage.
Il faut distinguer plusieurs besoins.
La continuité opérationnelle : permettre à une personne autorisée de reprendre les échanges professionnels nécessaires.
La conservation : préserver les informations qui doivent être conservées pendant une durée déterminée.
La traçabilité : pouvoir retrouver des échanges et, lorsque nécessaire, démontrer leur intégrité.
La confidentialité : limiter l'accès aux seules personnes autorisées et respecter les droits des personnes concernées.
Une politique d'archivage devrait définir les données concernées, les durées de conservation, les autorisations d'accès et les modalités de suppression.
En Suisse, ces décisions doivent notamment tenir compte de la protection des données, des obligations de conservation applicables et du principe de proportionnalité.
Conserver une boîte mail indéfiniment « au cas où » n'est pas une politique d'archivage.
5. Le plus grand risque est parfois la connaissance qui disparaît
On parle beaucoup des accès informatiques.
Mais qu'en est-il des connaissances ?
Le collaborateur qui part était peut-être le seul à connaître :
La configuration d'une application métier.
Le fonctionnement d'une automatisation critique.
Les particularités d'un client historique.
L'emplacement des documents d'un projet.
Les procédures nécessaires pour renouveler certains services.
Ou les identifiants d'administration d'un équipement.
Lorsque ces connaissances ne sont pas documentées, l'entreprise perd bien plus qu'un collaborateur.
Elle perd une partie de sa capacité à fonctionner efficacement.
C'est particulièrement sensible dans les petites structures, où certaines responsabilités reposent sur une seule personne.
La documentation ne devrait pas être une tâche réalisée uniquement lorsqu'un collaborateur annonce son départ.
Elle doit faire partie du fonctionnement normal de l'entreprise.
6. Un départ peut également révéler des privilèges excessifs
Autre situation fréquente : un collaborateur a accumulé des droits au fil des années.
Il a changé de fonction, participé à différents projets et bénéficié d'autorisations temporaires qui n'ont jamais été retirées.
Progressivement, son compte dispose d'accès dont il n'a plus réellement besoin.
Au moment de son départ, l'entreprise découvre qu'il pouvait consulter ou administrer bien davantage de ressources que ce que sa fonction justifiait.
Le problème n'est donc pas uniquement le processus de sortie.
C'est aussi l'absence de contrôle pendant toute la durée de la collaboration.
Une bonne gouvernance des identités repose sur trois étapes :
L'arrivée : attribuer les accès nécessaires.
L'évolution : adapter les permissions aux changements de fonction.
Le départ : révoquer les accès et organiser le transfert des responsabilités.
C'est ce qu'on appelle généralement le cycle de vie des identités, ou Joiner, Mover, Leaver.
Et ce processus concerne autant les PME que les grandes organisations.
7. La procédure que chaque PME devrait formaliser
Une entreprise n'a pas nécessairement besoin d'une plateforme complexe pour sécuriser les départs.
Elle a d'abord besoin d'une procédure claire, avec des responsabilités définies.
Avant le départ
Identifier les comptes, applications, équipements et privilèges du collaborateur.
Planifier le transfert des dossiers professionnels, des projets et des responsabilités.
Vérifier les automatisations et les services dépendant éventuellement de son identité.
Définir les modalités de conservation et de traitement des e-mails professionnels.
Au moment du départ
Désactiver les comptes aux échéances prévues.
Révoquer les accès distants, sessions et autorisations applicables.
Récupérer les équipements, badges et autres moyens d'accès.
Sécuriser les comptes partagés ou secrets auxquels le collaborateur avait accès.
Documenter les opérations effectuées.
Après le départ
Vérifier que les accès ont effectivement été retirés.
Contrôler les éventuelles dépendances techniques.
Finaliser les transferts de données autorisés.
Appliquer les durées de conservation définies.
Supprimer les comptes, licences et ressources devenus inutiles selon les contraintes de conservation.
L'essentiel est que cette procédure soit coordonnée entre les ressources humaines, le responsable hiérarchique et le prestataire informatique.
Et surtout qu'elle soit vérifiable.
8. Les six questions que je poserais à un dirigeant
Pour évaluer la maturité de votre entreprise, posez-vous ces questions :
1. Savez-vous exactement à quelles applications chaque collaborateur a accès ?
2. Disposez-vous d'une procédure formelle de départ, avec une personne responsable de chaque action ?
3. Pouvez-vous confirmer que les accès VPN, SaaS et administrateur sont révoqués au bon moment ?
4. Les documents importants sont-ils accessibles à l'entreprise sans dépendre d'un compte individuel ?
5. Avez-vous défini comment conserver, transférer ou supprimer les e-mails professionnels des collaborateurs sortants ?
6. Si votre responsable informatique ou votre administrateur système quittait l'entreprise demain, disposeriez-vous de tous les accès et de la documentation nécessaires ?
La dernière question mérite particulièrement réflexion.
Car lorsqu'une entreprise ne possède pas les accès et la documentation de ses propres systèmes, elle peut devenir dépendante d'une seule personne, voire d'un prestataire externe.
Conclusion : la sécurité informatique se joue aussi dans les départs
Une entreprise peut investir dans les meilleurs pare-feu, des solutions EDR performantes, des sauvegardes avancées et une infrastructure moderne.
Mais si elle ne sait pas précisément qui possède quels accès, où se trouvent ses informations essentielles et comment transférer les responsabilités, elle conserve des fragilités importantes.
La cybersécurité ne concerne pas uniquement les attaques extérieures.
Elle concerne également la maîtrise quotidienne des identités, des données et des processus.
Le départ d'un collaborateur ne devrait jamais devenir une urgence informatique improvisée.
Il devrait déclencher une procédure connue, encadrée et vérifiable.
Parce qu'une entreprise qui ne maîtrise pas les accès de ses anciens collaborateurs ne maîtrise pas complètement son système d'information.
Après des années dans l'administration des systèmes, des réseaux et la gestion des opérations IT, je considère que la maîtrise des accès et la continuité des informations sont des fondamentaux de toute infrastructure professionnelle.
La sécurité ne se mesure pas seulement aux technologies installées, mais aussi à la rigueur des processus qui les entourent.
Et dans votre entreprise, le départ d'un collaborateur déclenche-t-il une véritable procédure IT ou simplement une demande de désactivation de compte ?
#Cybersecurite #Microsoft365 #GouvernanceIT #PME #GestionDesAcces